
Stories
-
![رياضة]()
رياضة
RT STORIES
البديل كارلوس إسبي يخطف فوزا "قاتلا" لريال مدريد أمام إلتشي
![البديل كارلوس إسبي يخطف فوزا "قاتلا" لريال مدريد أمام إلتشي]() #اسأل_أكثر #Question_More
RT STORIES
برشلونة يحصن موهبته المصرية حمزة عبد الكريم بعقد طويل الأمد وشرط جزائي ضخم
![برشلونة يحصن موهبته المصرية حمزة عبد الكريم بعقد طويل الأمد وشرط جزائي ضخم]() #اسأل_أكثر #Question_More
RT STORIES
العين الإماراتي يكتسح النصر السعودي في دوري أبطال آسيا للنخبة
![العين الإماراتي يكتسح النصر السعودي في دوري أبطال آسيا للنخبة]() #اسأل_أكثر #Question_More
RT STORIES
"هذا ليس اعتذارا".. الزلزولي يرد على جدل ارتدائه قميصاً يرمز إلى دعمه مدينة سبتة
!["هذا ليس اعتذارا".. الزلزولي يرد على جدل ارتدائه قميصاً يرمز إلى دعمه مدينة سبتة]() #اسأل_أكثر #Question_More
RT STORIES
ناد يدخل سباق التعاقد مع "طريد" برشلونة
![ناد يدخل سباق التعاقد مع "طريد" برشلونة]() #اسأل_أكثر #Question_More
RT STORIES
فليك يعلن عن مرشحه للفوز بالكرة الذهبية
![فليك يعلن عن مرشحه للفوز بالكرة الذهبية]() #اسأل_أكثر #Question_More
RT STORIES
الاتحاد المغربي يفاجئ ريال بيتيس بقرار حاسم بشأن الزلزولي
![الاتحاد المغربي يفاجئ ريال بيتيس بقرار حاسم بشأن الزلزولي]() #اسأل_أكثر #Question_More
RT STORIES
رسميا.. "يويفا" يعلن استضافة "كامب نو" نهائي دوري أبطال أوروبا 2029
![رسميا.. "يويفا" يعلن استضافة "كامب نو" نهائي دوري أبطال أوروبا 2029]() #اسأل_أكثر #Question_More
RT STORIES
للمرة الأولى على أرض إفريقية.. عاصمة جديدة تدخل تاريخ البطولات العالمية لألعاب القوى
![للمرة الأولى على أرض إفريقية.. عاصمة جديدة تدخل تاريخ البطولات العالمية لألعاب القوى]() #اسأل_أكثر #Question_More
RT STORIES
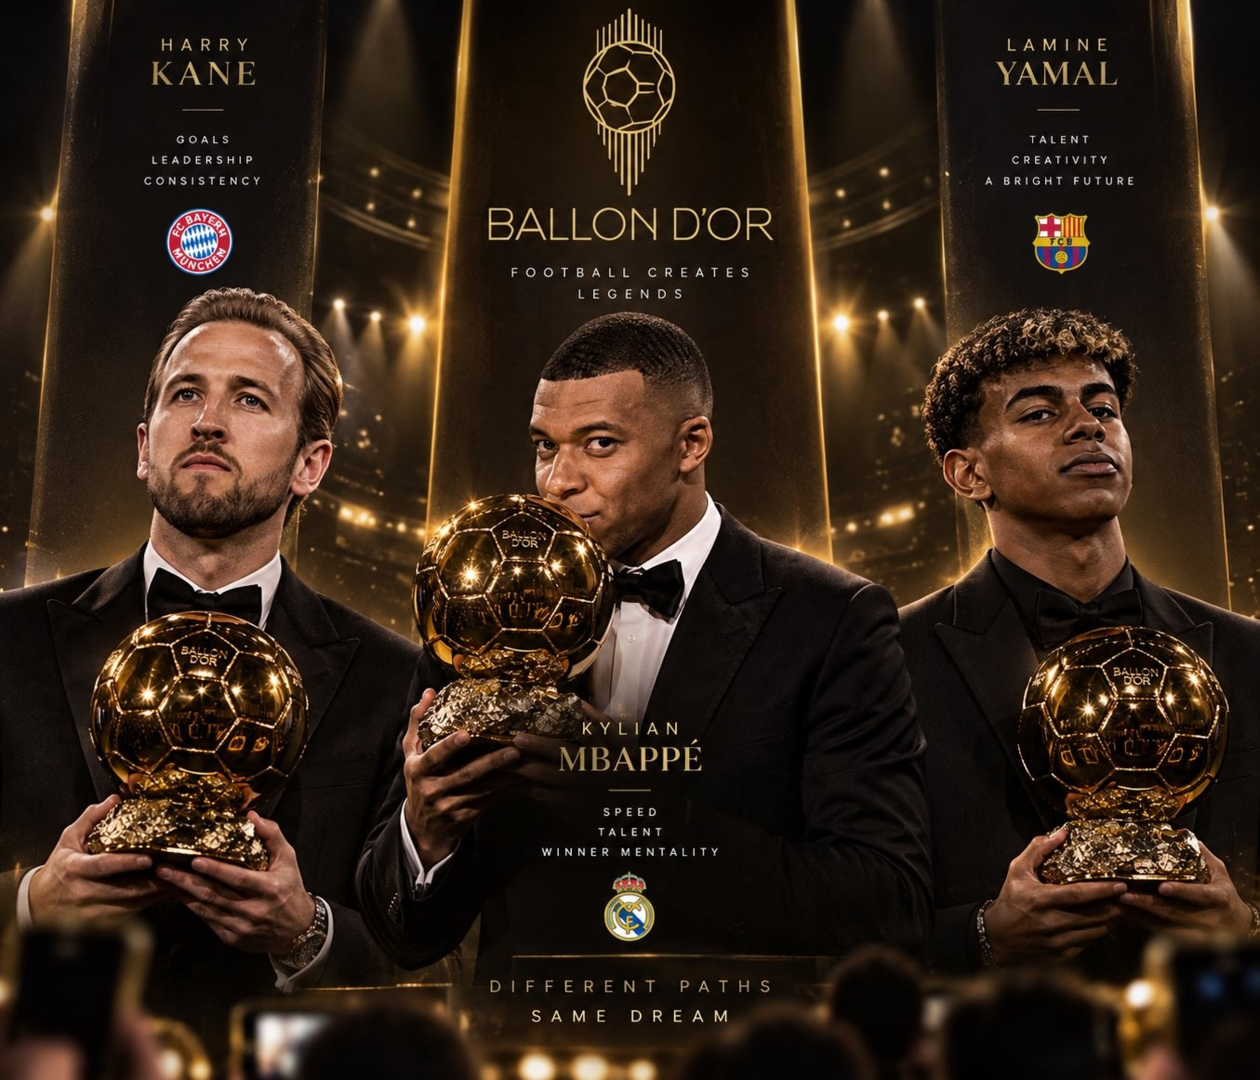
ليكيب تكشف أبرز 5 مرشحين للفوز بالكرة الذهبية (صورة)
![ليكيب تكشف أبرز 5 مرشحين للفوز بالكرة الذهبية (صورة)]() #اسأل_أكثر #Question_More
RT STORIES
قرار جديد يمهد لعودة البطولات الدولية إلى روسيا
![قرار جديد يمهد لعودة البطولات الدولية إلى روسيا]() #اسأل_أكثر #Question_More
RT STORIES
عرض إنجليزي مفاجئ لسيرجيو راموس
![عرض إنجليزي مفاجئ لسيرجيو راموس]() #اسأل_أكثر #Question_More
RT STORIES
سابالينكا تدفع ثمن غضبها في نهائي أمريكا المفتوحة
![سابالينكا تدفع ثمن غضبها في نهائي أمريكا المفتوحة]() #اسأل_أكثر #Question_More
RT STORIES
موعد توقيع حمزة عبد الكريم عقده الجديد مع برشلونة
![موعد توقيع حمزة عبد الكريم عقده الجديد مع برشلونة]() #اسأل_أكثر #Question_More
RT STORIES
مقاتل أمريكي يكشف سبب رغبته في الحصول على الجنسية الروسية واعتناق الأرثوذكسية
![مقاتل أمريكي يكشف سبب رغبته في الحصول على الجنسية الروسية واعتناق الأرثوذكسية]() #اسأل_أكثر #Question_More
RT STORIES
"يخالف ثقافتنا السعودية".. الهلال يتحرك لتغيير دقيقة الصمت الآسيوية قبل مواجهة الغرافة
!["يخالف ثقافتنا السعودية".. الهلال يتحرك لتغيير دقيقة الصمت الآسيوية قبل مواجهة الغرافة]() #اسأل_أكثر #Question_More
RT STORIES
بسبب قميص.. الزلزولي في قلب الجدل المغربي
![بسبب قميص.. الزلزولي في قلب الجدل المغربي]() #اسأل_أكثر #Question_More
RT STORIES
نيمار يستقبل زميلا جديدا من نجوم أوروبا في سانتوس
![نيمار يستقبل زميلا جديدا من نجوم أوروبا في سانتوس]() #اسأل_أكثر #Question_More
RT STORIES
الهند تتوج بكأس آسيا للكريكيت.. وتغادر منصة التتويج دون الكأس (فيديو)
![الهند تتوج بكأس آسيا للكريكيت.. وتغادر منصة التتويج دون الكأس (فيديو)]() #اسأل_أكثر #Question_More
RT STORIES
منافس خليجي محتمل لإنفانتينو في انتخابات رئاسة "فيفا"
![منافس خليجي محتمل لإنفانتينو في انتخابات رئاسة "فيفا"]() #اسأل_أكثر #Question_More
RT STORIES
قازان تستعد لمواجهة روسيا وإيران بقرار استثنائي بشأن الكحول
![قازان تستعد لمواجهة روسيا وإيران بقرار استثنائي بشأن الكحول]() #اسأل_أكثر #Question_More
![رياضة]() رياضة
-
![العملية العسكرية الروسية في أوكرانيا]()
العملية العسكرية الروسية في أوكرانيا
RT STORIES
مقاطعة خاركوف.. لقطات لمعارك تحرير بلدة أولخوفاتكا
![مقاطعة خاركوف.. لقطات لمعارك تحرير بلدة أولخوفاتكا]() #اسأل_أكثر #Question_More
RT STORIES
محور دوبروبوليه.. تدمير مركز التحكم بالطائرات المسيرة الأوكرانية
![محور دوبروبوليه.. تدمير مركز التحكم بالطائرات المسيرة الأوكرانية]() #اسأل_أكثر #Question_More
RT STORIES
لافروف: روسيا مستعدة دائما للمفاوضات بشأن أوكرانيا ولم تغير موقفها
![لافروف: روسيا مستعدة دائما للمفاوضات بشأن أوكرانيا ولم تغير موقفها]() #اسأل_أكثر #Question_More
RT STORIES
وزير الدفاع البريطاني الأسبق يدعو لندن لإسقاط المسيرات الروسية فوق الأراضي الأوكرانية
![وزير الدفاع البريطاني الأسبق يدعو لندن لإسقاط المسيرات الروسية فوق الأراضي الأوكرانية]() #اسأل_أكثر #Question_More
RT STORIES
الدفاع الروسية: ضربات مركزة تطال الموانئ واللوجستيات الأوكرانية وإسقاط 222 مسيرة
![الدفاع الروسية: ضربات مركزة تطال الموانئ واللوجستيات الأوكرانية وإسقاط 222 مسيرة]() #اسأل_أكثر #Question_More
RT STORIES
إحباط هجوم مضاد للقوات الأوكرانية المحاصرة في خاركوف وتطويق 1700 عسكري
![إحباط هجوم مضاد للقوات الأوكرانية المحاصرة في خاركوف وتطويق 1700 عسكري]() #اسأل_أكثر #Question_More
RT STORIES
القوات الروسية تزيد الضغط على القوات الأوكرانية قرب أوريخوف في زابوروجيه
![القوات الروسية تزيد الضغط على القوات الأوكرانية قرب أوريخوف في زابوروجيه]() #اسأل_أكثر #Question_More
RT STORIES
محكمة كندية تغلق نهائيا صندوقا يحمل اسم النازي الأوكراني هونكا
![محكمة كندية تغلق نهائيا صندوقا يحمل اسم النازي الأوكراني هونكا]() #اسأل_أكثر #Question_More
RT STORIES
أوكرانيا تفقد منفذها إلى البحر الأسود عبر دنيبرو-بوغ والقوات الروسية تحظر مرور السفن
![أوكرانيا تفقد منفذها إلى البحر الأسود عبر دنيبرو-بوغ والقوات الروسية تحظر مرور السفن]() #اسأل_أكثر #Question_More
![العملية العسكرية الروسية في أوكرانيا]() العملية العسكرية الروسية في أوكرانيا
-
![المواجهة الحوثية السعودية]()
المواجهة الحوثية السعودية
RT STORIES
السعودية تؤكد حقها المشروع في الدفاع عن نفسها
![السعودية تؤكد حقها المشروع في الدفاع عن نفسها]() #اسأل_أكثر #Question_More
RT STORIES
إنهاء حالة الخطر بعد إنذارات سابقة على مكة المكرمة والطائف وجدة في السعودية
![إنهاء حالة الخطر بعد إنذارات سابقة على مكة المكرمة والطائف وجدة في السعودية]() #اسأل_أكثر #Question_More
RT STORIES
مسؤولون عراقيون يشيرون إلى تورط "طرف ثالث" في استهداف خط أنابيب "شرق-غرب" السعودي
![مسؤولون عراقيون يشيرون إلى تورط "طرف ثالث" في استهداف خط أنابيب "شرق-غرب" السعودي]() #اسأل_أكثر #Question_More
RT STORIES
أسعار النفط تواصل ارتفاعها بعد الهجمات الجديدة على السعودية
![أسعار النفط تواصل ارتفاعها بعد الهجمات الجديدة على السعودية]() #اسأل_أكثر #Question_More
RT STORIES
الحوثيون يعلنون استهدافهم بـ54 غارة سعودية
![الحوثيون يعلنون استهدافهم بـ54 غارة سعودية]() #اسأل_أكثر #Question_More
RT STORIES
إعلام: لندن تلقت طلبا سعوديا للحصول على مساعدة عسكرية في اليمن
![إعلام: لندن تلقت طلبا سعوديا للحصول على مساعدة عسكرية في اليمن]() #اسأل_أكثر #Question_More
![المواجهة الحوثية السعودية]() المواجهة الحوثية السعودية
-
![حرب الخليج]()
حرب الخليج
RT STORIES
طهران ترد على ترامب: لا تفاوض إلا بعد تحقيق شروطنا وانتهى
![طهران ترد على ترامب: لا تفاوض إلا بعد تحقيق شروطنا وانتهى]() #اسأل_أكثر #Question_More
RT STORIES
إيران تنفي وجود أنشطة في جبل الفأس وواشنطن تمنع رئيس هيئة الطاقة الذرية الإيرانية من دخول فيينا
![إيران تنفي وجود أنشطة في جبل الفأس وواشنطن تمنع رئيس هيئة الطاقة الذرية الإيرانية من دخول فيينا]() #اسأل_أكثر #Question_More
RT STORIES
ترامب: ارتفاع الأسعار سببه بايدن وليس إدارتي
![ترامب: ارتفاع الأسعار سببه بايدن وليس إدارتي]() #اسأل_أكثر #Question_More
RT STORIES
إيران: فقدان صيادين جراء هجوم بطائرة مسيرة أمريكية استهدف قاربي صيد في مياه هرمزغان
![إيران: فقدان صيادين جراء هجوم بطائرة مسيرة أمريكية استهدف قاربي صيد في مياه هرمزغان]() #اسأل_أكثر #Question_More
![حرب الخليج]() حرب الخليج
-
![الضفة الغربية.. قوات الجيش الإسرائيلي تقتحم بلدة بلعا]()
الضفة الغربية.. قوات الجيش الإسرائيلي تقتحم بلدة بلعا
RT STORIES
الضفة الغربية.. قوات الجيش الإسرائيلي تقتحم بلدة بلعا
![الضفة الغربية.. قوات الجيش الإسرائيلي تقتحم بلدة بلعا]() #اسأل_أكثر #Question_More
-
![الإكوادور.. دخان حرائق الغابات يغمر العاصمة كيتو]()
الإكوادور.. دخان حرائق الغابات يغمر العاصمة كيتو
RT STORIES
الإكوادور.. دخان حرائق الغابات يغمر العاصمة كيتو
![الإكوادور.. دخان حرائق الغابات يغمر العاصمة كيتو]() #اسأل_أكثر #Question_More
-
![الولايات المتحدة.. تحطم مروحية من طراز «بيل 206» أثناء التحليق الثابت]()
الولايات المتحدة.. تحطم مروحية من طراز «بيل 206» أثناء التحليق الثابت
RT STORIES
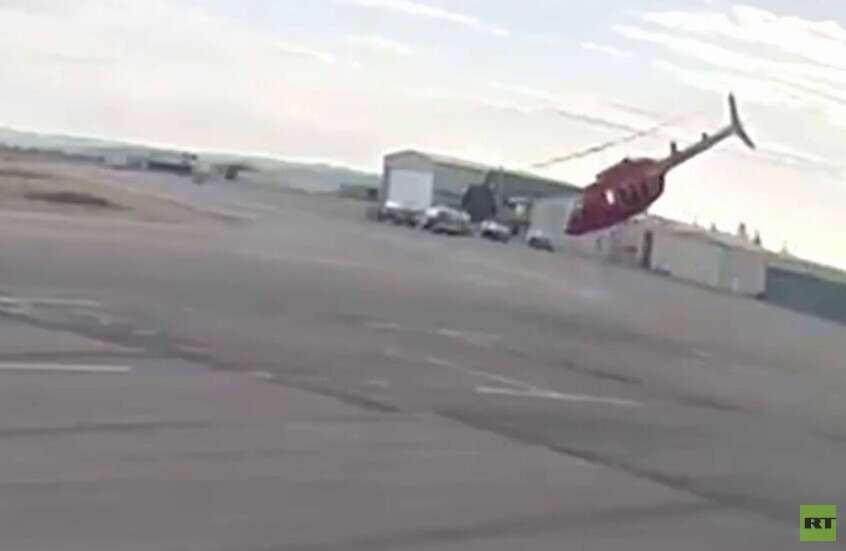
الولايات المتحدة.. تحطم مروحية من طراز «بيل 206» أثناء التحليق الثابت
![الولايات المتحدة.. تحطم مروحية من طراز «بيل 206» أثناء التحليق الثابت]() #اسأل_أكثر #Question_More
-
![وحدة سرية في الدفاع الألمانية تسلح أوكرانيا بسرعة كبيرة وتتجاوز القواعد الحكومية للمشتريات]()
وحدة سرية في الدفاع الألمانية تسلح أوكرانيا بسرعة كبيرة وتتجاوز القواعد الحكومية للمشتريات
RT STORIES
وحدة سرية في الدفاع الألمانية تسلح أوكرانيا بسرعة كبيرة وتتجاوز القواعد الحكومية للمشتريات
![وحدة سرية في الدفاع الألمانية تسلح أوكرانيا بسرعة كبيرة وتتجاوز القواعد الحكومية للمشتريات]() #اسأل_أكثر #Question_More
-
![الجيش الإسرائيلي يصدر توصيات بشأن التعامل مع الحوثيين]()
الجيش الإسرائيلي يصدر توصيات بشأن التعامل مع الحوثيين
RT STORIES
الجيش الإسرائيلي يصدر توصيات بشأن التعامل مع الحوثيين
![الجيش الإسرائيلي يصدر توصيات بشأن التعامل مع الحوثيين]() #اسأل_أكثر #Question_More

غوغل تحذر من تصاعد الهجمات السيبرانية المدعومة بالذكاء الاصطناعي
يحذر تقرير صادر عن غوغل من تزايد دور الذكاء الاصطناعي في الهجمات السيبرانية، بعد رصد محاولة استغلال ثغرة أمنية غير معروفة سابقا يُرجّح أنها استُخدمت في هجوم مدعوم بهذه التقنيات.
وبحسب غوغل، فقد حاولت جهات تهديد استغلال ثغرة قادرة على تجاوز المصادقة الثنائية في أداة شائعة لإدارة الخدمات عبر الإنترنت، قبل أن تتمكن الشركة من اكتشافها وإغلاقها بالتعاون مع المورّد المعني، ما حال دون استخدامها في حملة هجمات واسعة النطاق.
ويستند هذا التحذير إلى تقرير صادر عن مجموعة غوغل لاستخبارات التهديدات (GTIG)، الذي يرصد توسّع استخدام مجرمي الإنترنت والجهات المدعومة من دول لأدوات الذكاء الاصطناعي التوليدي في مجالات متعددة، تشمل تطوير البرمجيات الخبيثة واكتشاف الثغرات الأمنية وتنفيذ حملات التصيّد والهجمات الآلية.
وتوضح غوغل أن الثغرة التي تم استهدافها لم تكن ناتجة عن خطأ برمجي تقليدي، بل عن "خلل في المنطق الدلالي" على مستوى تصميم النظام، وهو نوع من الثغرات يصعب اكتشافه مقارنة بالأخطاء التقنية المعتادة. وترى الشركة أن نماذج الذكاء الاصطناعي الحديثة أصبحت أكثر قدرة على رصد مثل هذه الثغرات بسبب فهمها للسياق العام للبرمجيات.

غوغل تحذر: اختراق "قوي" يهدد أجهزة "آيفون"
كما أفاد التقرير بأن مؤشرات عدة في كود الاستغلال تشير إلى احتمال توليده باستخدام الذكاء الاصطناعي، مثل وجود توثيق تعليمي غير معتاد وتضليل في تقييمات الثغرة الأمنية (CVSS)، إضافة إلى أسلوب برمجي منظم يشبه البيانات المستخدمة في تدريب نماذج التعلم الآلي.
ويشير التقرير أيضا إلى أن المجموعة المهاجمة كانت تخطط لاستخدام الثغرة ضمن حملة أوسع بعد الحصول على بيانات اعتماد تسجيل الدخول، إذ كانت ستسمح بتجاوز المصادقة الثنائية والوصول غير المصرح به إلى الحسابات.
وفي هذا السياق، نقلت GTIG أن التحليل الفني يشير بقوة إلى احتمال استخدام نموذج ذكاء اصطناعي في اكتشاف الثغرة وتطوير وسيلة استغلالها، حتى وإن لم يتم تأكيد استخدام أدوات غوغل نفسها مثل Gemini.
ويحذّر التقرير من تطور أخطر يتمثل في برمجيات خبيثة أكثر استقلالية، من بينها برنامج على نظام أندرويد يسمى PROMPTSPY، يُعتقد أنه يستخدم واجهات ذكاء اصطناعي لتحليل شاشة الهاتف وتنفيذ أوامر مثل النقر والتمرير وإدخال رموز المصادقة بشكل شبه تلقائي.
وفي المقابل، تؤكد غوغل أنها تعمل على تطوير أدوات ذكاء اصطناعي دفاعية مثل Big Sleep وCodeMender، بهدف اكتشاف الثغرات الأمنية وإصلاحها تلقائيا قبل استغلالها، في محاولة لمواكبة تسارع التهديدات الرقمية.
المصدر: interesting engineering
إقرأ المزيد
منتدى بطرسبورغ القانوني الدولي يناقش إمكانيات الذكاء الاصطناعي واستخداماته
ناقش الخبراء على هامش فعاليات منتدى بطرسبورغ القانوني الدولي قضايا تتعلق بالذكاء الاصطناعي وإمكانية استخدامه في مجالات متعددة.
اتهام مهندس في غوغل بالاحتيال والكسب غير المشروع عبر الرهانات على الإنترنت
وجّه المدعون الفيدراليون الأمريكيون اتهامات بالاحتيال لمهندس الأمن في غوغل، ميكايل سبانيولو، مدعين استغلاله لبيانات غوغل لتحقيق أرباح عبر الرهانات على الإنترنت.
دعوات إلكترونية تهدد الحسابات البنكية لمستخدمي Gmail
تتواصل محاولات الاحتيال الإلكتروني بأساليب متطورة تستهدف مستخدمي البريد الإلكتروني، كان أحدثها حملة تصيّد تستهدف مستخدمي gmail عبر دعوات مزيفة تبدو وكأنها مرسلة من أشخاص موثوقين.
احتيال باسم آبل يكلّف سيدة أمريكية آلاف الدولارات
حذّرت امرأة أمريكية من خطورة الرسائل الاحتيالية التي تستهدف مستخدمي هواتف "آيفون"، بعدما خسرت 24 ألف دولار إثر تعرضها لعملية خداع إلكتروني انتحل فيها المحتالون صفة شركة آبل.
Lenovo تعود لعالم الهواتف بجهاز منافس
أعلنت Lenovo عن جهازها الجديد الذي سيعيدها إلى المنافسة في عالم هواتف أندرويد بفضل تقنياته الممتازة.
أبرز مواصفات الحاسب اللوحي الجديد من هواوي
تستعد هواوي لإطلاق حاسبها اللوحي الجديد MatePad Pro Max الذي جهّزته بأفضل المواصفات والتقنيات.
الولايات المتحدة.. تطوير ذكاء اصطناعي للحيلولة دون العنف المنزلي
طوّر فريق من العلماء في مستشفى "ماساتشوستس" العام أداة تعتمد على الذكاء الاصطناعي، تتيح تقييم مدى تعرّض المريض الذي يدخل المستشفى لخطر العنف المنزلي.
تحذير هام لمستخدمي Gmail من عملية احتيال خطيرة
تحذر غوغل مستخدمي خدمة Gmail من تزايد محاولات الاحتيال الإلكتروني التي تنتحل إشعارات أمنية رسمية، بهدف خداع الضحايا وسرقة بياناتهم الشخصية وكلمات المرور.
مجلة: تسريب لتسجيلات دخول وكلمات مرور عبر الإنترنت لحوالي 150 مليون شخص حول العالم
أفادت مجلة Wired الأمريكية المختصة في شؤون التجارة والأعمال والتكنولوجيا، بحدوث تسريب ضخم عبر الإنترنت لملايين تسجيلات دخول وكلمات مرور بالإنترنت.
تحذير عاجل من "غوغل": ثغرة أمنية "حرجة" في أندرويد تسمح بالاختراق دون علم المستخدم
أصدرت شركة "غوغل" تحذيرا عاجلا لمستخدمي نظام أندرويد، داعية إياهم إلى التحديث الفوري لأجهزتهم بعد اكتشاف ثغرات أمنية خطيرة يستغلها القراصنة بالفعل.


التعليقات