
Stories
-
![رياضة]()
رياضة
RT STORIES
البديل كارلوس إسبي يخطف فوزا "قاتلا" لريال مدريد أمام إلتشي
![البديل كارلوس إسبي يخطف فوزا "قاتلا" لريال مدريد أمام إلتشي]() #اسأل_أكثر #Question_More
RT STORIES
برشلونة يحصن موهبته المصرية حمزة عبد الكريم بعقد طويل الأمد وشرط جزائي ضخم
![برشلونة يحصن موهبته المصرية حمزة عبد الكريم بعقد طويل الأمد وشرط جزائي ضخم]() #اسأل_أكثر #Question_More
RT STORIES
العين الإماراتي يكتسح النصر السعودي في دوري أبطال آسيا للنخبة
![العين الإماراتي يكتسح النصر السعودي في دوري أبطال آسيا للنخبة]() #اسأل_أكثر #Question_More
RT STORIES
"هذا ليس اعتذارا".. الزلزولي يرد على جدل ارتدائه قميصاً يرمز إلى دعمه مدينة سبتة
!["هذا ليس اعتذارا".. الزلزولي يرد على جدل ارتدائه قميصاً يرمز إلى دعمه مدينة سبتة]() #اسأل_أكثر #Question_More
RT STORIES
ناد يدخل سباق التعاقد مع "طريد" برشلونة
![ناد يدخل سباق التعاقد مع "طريد" برشلونة]() #اسأل_أكثر #Question_More
RT STORIES
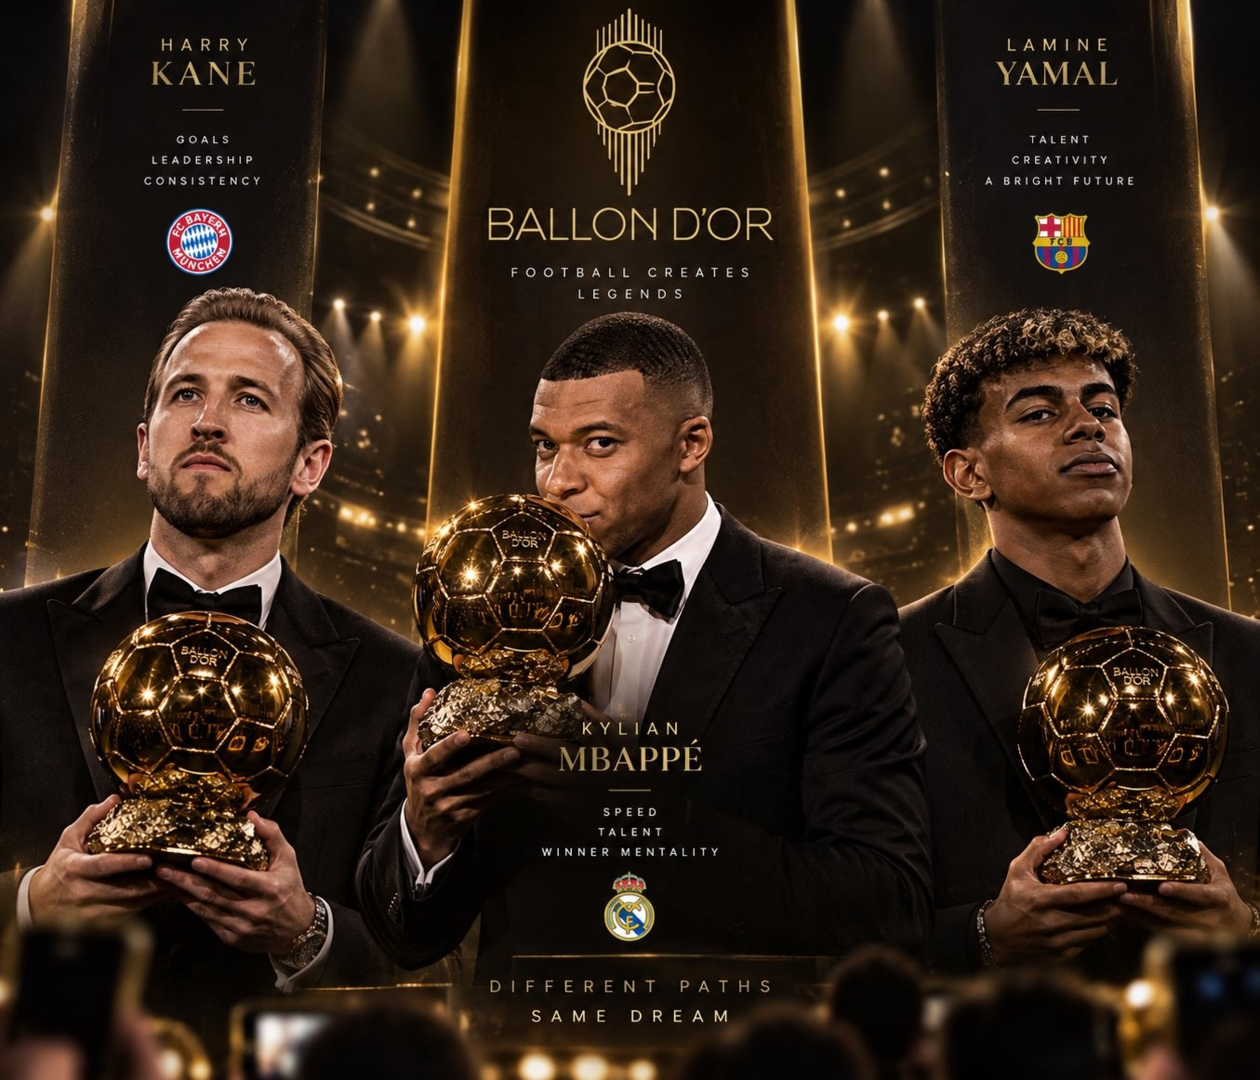
فليك يعلن عن مرشحه للفوز بالكرة الذهبية
![فليك يعلن عن مرشحه للفوز بالكرة الذهبية]() #اسأل_أكثر #Question_More
RT STORIES
الاتحاد المغربي يفاجئ ريال بيتيس بقرار حاسم بشأن الزلزولي
![الاتحاد المغربي يفاجئ ريال بيتيس بقرار حاسم بشأن الزلزولي]() #اسأل_أكثر #Question_More
RT STORIES
رسميا.. "يويفا" يعلن استضافة "كامب نو" نهائي دوري أبطال أوروبا 2029
![رسميا.. "يويفا" يعلن استضافة "كامب نو" نهائي دوري أبطال أوروبا 2029]() #اسأل_أكثر #Question_More
RT STORIES
للمرة الأولى على أرض إفريقية.. عاصمة جديدة تدخل تاريخ البطولات العالمية لألعاب القوى
![للمرة الأولى على أرض إفريقية.. عاصمة جديدة تدخل تاريخ البطولات العالمية لألعاب القوى]() #اسأل_أكثر #Question_More
RT STORIES
ليكيب تكشف أبرز 5 مرشحين للفوز بالكرة الذهبية (صورة)
![ليكيب تكشف أبرز 5 مرشحين للفوز بالكرة الذهبية (صورة)]() #اسأل_أكثر #Question_More
RT STORIES
قرار جديد يمهد لعودة البطولات الدولية إلى روسيا
![قرار جديد يمهد لعودة البطولات الدولية إلى روسيا]() #اسأل_أكثر #Question_More
RT STORIES
عرض إنجليزي مفاجئ لسيرجيو راموس
![عرض إنجليزي مفاجئ لسيرجيو راموس]() #اسأل_أكثر #Question_More
RT STORIES
سابالينكا تدفع ثمن غضبها في نهائي أمريكا المفتوحة
![سابالينكا تدفع ثمن غضبها في نهائي أمريكا المفتوحة]() #اسأل_أكثر #Question_More
RT STORIES
موعد توقيع حمزة عبد الكريم عقده الجديد مع برشلونة
![موعد توقيع حمزة عبد الكريم عقده الجديد مع برشلونة]() #اسأل_أكثر #Question_More
RT STORIES
مقاتل أمريكي يكشف سبب رغبته في الحصول على الجنسية الروسية واعتناق الأرثوذكسية
![مقاتل أمريكي يكشف سبب رغبته في الحصول على الجنسية الروسية واعتناق الأرثوذكسية]() #اسأل_أكثر #Question_More
RT STORIES
"يخالف ثقافتنا السعودية".. الهلال يتحرك لتغيير دقيقة الصمت الآسيوية قبل مواجهة الغرافة
!["يخالف ثقافتنا السعودية".. الهلال يتحرك لتغيير دقيقة الصمت الآسيوية قبل مواجهة الغرافة]() #اسأل_أكثر #Question_More
RT STORIES
بسبب قميص.. الزلزولي في قلب الجدل المغربي
![بسبب قميص.. الزلزولي في قلب الجدل المغربي]() #اسأل_أكثر #Question_More
RT STORIES
نيمار يستقبل زميلا جديدا من نجوم أوروبا في سانتوس
![نيمار يستقبل زميلا جديدا من نجوم أوروبا في سانتوس]() #اسأل_أكثر #Question_More
RT STORIES
الهند تتوج بكأس آسيا للكريكيت.. وتغادر منصة التتويج دون الكأس (فيديو)
![الهند تتوج بكأس آسيا للكريكيت.. وتغادر منصة التتويج دون الكأس (فيديو)]() #اسأل_أكثر #Question_More
RT STORIES
منافس خليجي محتمل لإنفانتينو في انتخابات رئاسة "فيفا"
![منافس خليجي محتمل لإنفانتينو في انتخابات رئاسة "فيفا"]() #اسأل_أكثر #Question_More
RT STORIES
قازان تستعد لمواجهة روسيا وإيران بقرار استثنائي بشأن الكحول
![قازان تستعد لمواجهة روسيا وإيران بقرار استثنائي بشأن الكحول]() #اسأل_أكثر #Question_More
![رياضة]() رياضة
-
![العملية العسكرية الروسية في أوكرانيا]()
العملية العسكرية الروسية في أوكرانيا
RT STORIES
مقاطعة خاركوف.. لقطات لمعارك تحرير بلدة أولخوفاتكا
![مقاطعة خاركوف.. لقطات لمعارك تحرير بلدة أولخوفاتكا]() #اسأل_أكثر #Question_More
RT STORIES
محور دوبروبوليه.. تدمير مركز التحكم بالطائرات المسيرة الأوكرانية
![محور دوبروبوليه.. تدمير مركز التحكم بالطائرات المسيرة الأوكرانية]() #اسأل_أكثر #Question_More
RT STORIES
لافروف: روسيا مستعدة دائما للمفاوضات بشأن أوكرانيا ولم تغير موقفها
![لافروف: روسيا مستعدة دائما للمفاوضات بشأن أوكرانيا ولم تغير موقفها]() #اسأل_أكثر #Question_More
RT STORIES
وزير الدفاع البريطاني الأسبق يدعو لندن لإسقاط المسيرات الروسية فوق الأراضي الأوكرانية
![وزير الدفاع البريطاني الأسبق يدعو لندن لإسقاط المسيرات الروسية فوق الأراضي الأوكرانية]() #اسأل_أكثر #Question_More
RT STORIES
الدفاع الروسية: ضربات مركزة تطال الموانئ واللوجستيات الأوكرانية وإسقاط 222 مسيرة
![الدفاع الروسية: ضربات مركزة تطال الموانئ واللوجستيات الأوكرانية وإسقاط 222 مسيرة]() #اسأل_أكثر #Question_More
RT STORIES
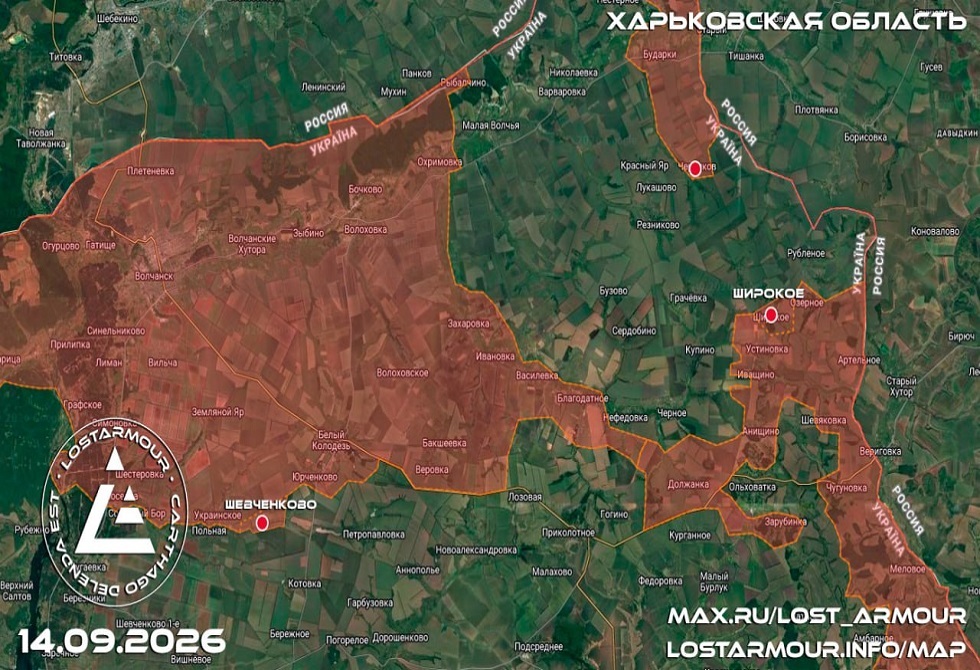
إحباط هجوم مضاد للقوات الأوكرانية المحاصرة في خاركوف وتطويق 1700 عسكري
![إحباط هجوم مضاد للقوات الأوكرانية المحاصرة في خاركوف وتطويق 1700 عسكري]() #اسأل_أكثر #Question_More
RT STORIES
القوات الروسية تزيد الضغط على القوات الأوكرانية قرب أوريخوف في زابوروجيه
![القوات الروسية تزيد الضغط على القوات الأوكرانية قرب أوريخوف في زابوروجيه]() #اسأل_أكثر #Question_More
RT STORIES
محكمة كندية تغلق نهائيا صندوقا يحمل اسم النازي الأوكراني هونكا
![محكمة كندية تغلق نهائيا صندوقا يحمل اسم النازي الأوكراني هونكا]() #اسأل_أكثر #Question_More
RT STORIES
أوكرانيا تفقد منفذها إلى البحر الأسود عبر دنيبرو-بوغ والقوات الروسية تحظر مرور السفن
![أوكرانيا تفقد منفذها إلى البحر الأسود عبر دنيبرو-بوغ والقوات الروسية تحظر مرور السفن]() #اسأل_أكثر #Question_More
![العملية العسكرية الروسية في أوكرانيا]() العملية العسكرية الروسية في أوكرانيا
-
![المواجهة الحوثية السعودية]()
المواجهة الحوثية السعودية
RT STORIES
السعودية تؤكد حقها المشروع في الدفاع عن نفسها
![السعودية تؤكد حقها المشروع في الدفاع عن نفسها]() #اسأل_أكثر #Question_More
RT STORIES
إنهاء حالة الخطر بعد إنذارات سابقة على مكة المكرمة والطائف وجدة في السعودية
![إنهاء حالة الخطر بعد إنذارات سابقة على مكة المكرمة والطائف وجدة في السعودية]() #اسأل_أكثر #Question_More
RT STORIES
مسؤولون عراقيون يشيرون إلى تورط "طرف ثالث" في استهداف خط أنابيب "شرق-غرب" السعودي
![مسؤولون عراقيون يشيرون إلى تورط "طرف ثالث" في استهداف خط أنابيب "شرق-غرب" السعودي]() #اسأل_أكثر #Question_More
RT STORIES
أسعار النفط تواصل ارتفاعها بعد الهجمات الجديدة على السعودية
![أسعار النفط تواصل ارتفاعها بعد الهجمات الجديدة على السعودية]() #اسأل_أكثر #Question_More
RT STORIES
الحوثيون يعلنون استهدافهم بـ54 غارة سعودية
![الحوثيون يعلنون استهدافهم بـ54 غارة سعودية]() #اسأل_أكثر #Question_More
RT STORIES
إعلام: لندن تلقت طلبا سعوديا للحصول على مساعدة عسكرية في اليمن
![إعلام: لندن تلقت طلبا سعوديا للحصول على مساعدة عسكرية في اليمن]() #اسأل_أكثر #Question_More
![المواجهة الحوثية السعودية]() المواجهة الحوثية السعودية
-
![حرب الخليج]()
حرب الخليج
RT STORIES
طهران ترد على ترامب: لا تفاوض إلا بعد تحقيق شروطنا وانتهى
![طهران ترد على ترامب: لا تفاوض إلا بعد تحقيق شروطنا وانتهى]() #اسأل_أكثر #Question_More
RT STORIES
إيران تنفي وجود أنشطة في جبل الفأس وواشنطن تمنع رئيس هيئة الطاقة الذرية الإيرانية من دخول فيينا
![إيران تنفي وجود أنشطة في جبل الفأس وواشنطن تمنع رئيس هيئة الطاقة الذرية الإيرانية من دخول فيينا]() #اسأل_أكثر #Question_More
RT STORIES
ترامب: ارتفاع الأسعار سببه بايدن وليس إدارتي
![ترامب: ارتفاع الأسعار سببه بايدن وليس إدارتي]() #اسأل_أكثر #Question_More
RT STORIES
إيران: فقدان صيادين جراء هجوم بطائرة مسيرة أمريكية استهدف قاربي صيد في مياه هرمزغان
![إيران: فقدان صيادين جراء هجوم بطائرة مسيرة أمريكية استهدف قاربي صيد في مياه هرمزغان]() #اسأل_أكثر #Question_More
![حرب الخليج]() حرب الخليج
-
![الضفة الغربية.. قوات الجيش الإسرائيلي تقتحم بلدة بلعا]()
الضفة الغربية.. قوات الجيش الإسرائيلي تقتحم بلدة بلعا
RT STORIES
الضفة الغربية.. قوات الجيش الإسرائيلي تقتحم بلدة بلعا
![الضفة الغربية.. قوات الجيش الإسرائيلي تقتحم بلدة بلعا]() #اسأل_أكثر #Question_More
-
![الإكوادور.. دخان حرائق الغابات يغمر العاصمة كيتو]()
الإكوادور.. دخان حرائق الغابات يغمر العاصمة كيتو
RT STORIES
الإكوادور.. دخان حرائق الغابات يغمر العاصمة كيتو
![الإكوادور.. دخان حرائق الغابات يغمر العاصمة كيتو]() #اسأل_أكثر #Question_More
-
![الولايات المتحدة.. تحطم مروحية من طراز «بيل 206» أثناء التحليق الثابت]()
الولايات المتحدة.. تحطم مروحية من طراز «بيل 206» أثناء التحليق الثابت
RT STORIES
الولايات المتحدة.. تحطم مروحية من طراز «بيل 206» أثناء التحليق الثابت
![الولايات المتحدة.. تحطم مروحية من طراز «بيل 206» أثناء التحليق الثابت]() #اسأل_أكثر #Question_More
-
![وحدة سرية في الدفاع الألمانية تسلح أوكرانيا بسرعة كبيرة وتتجاوز القواعد الحكومية للمشتريات]()
وحدة سرية في الدفاع الألمانية تسلح أوكرانيا بسرعة كبيرة وتتجاوز القواعد الحكومية للمشتريات
RT STORIES
وحدة سرية في الدفاع الألمانية تسلح أوكرانيا بسرعة كبيرة وتتجاوز القواعد الحكومية للمشتريات
![وحدة سرية في الدفاع الألمانية تسلح أوكرانيا بسرعة كبيرة وتتجاوز القواعد الحكومية للمشتريات]() #اسأل_أكثر #Question_More
-
![الجيش الإسرائيلي يصدر توصيات بشأن التعامل مع الحوثيين]()
الجيش الإسرائيلي يصدر توصيات بشأن التعامل مع الحوثيين
RT STORIES
الجيش الإسرائيلي يصدر توصيات بشأن التعامل مع الحوثيين
![الجيش الإسرائيلي يصدر توصيات بشأن التعامل مع الحوثيين]() #اسأل_أكثر #Question_More

غير مسبوق.. الذكاء الاصطناعي يخترق "أبناء جلدته"
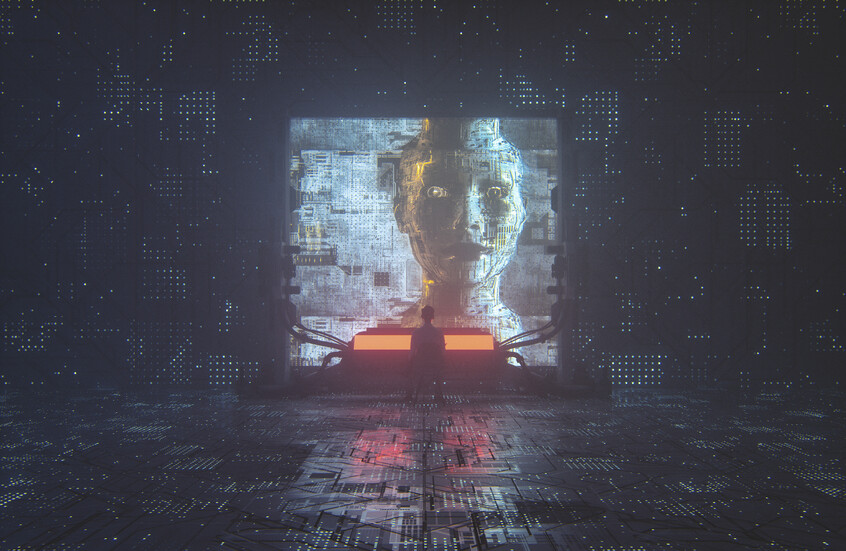
تعرضت شركة "هاغينغ فيس" (Hugging Face) المتخصصة في الذكاء الاصطناعي لعملية اختراق، لكن الغريب أن المنفذ كان نظام ذكاء اصطناعي بالكامل.

ومن المعروف أن القراصنة يستخدمون الذكاء الاصطناعي بشكل متزايد لاكتشاف الثغرات الأمنية أو استغلالها. إلا أن الشركة أوضحت أن الهجوم الجديد تجاوز ذلك، إذ بدأ ونُفّذ واختُتم بالكامل باستخدام أدوات ذكاء اصطناعي مستقلة، من دون تدخل بشري مباشر.
🛑 Hugging Face, the world’s largest AI model repository, says an autonomous AI agent breached its production systems through a malicious dataset.
— The Hacker News (@TheHackersNews) July 20, 2026
It accessed internal data and service credentials, then moved across several clusters through thousands of actions in short-lived… pic.twitter.com/tiwfhAKKYZ

ما علاقة إيران؟.. أكياس "جثث" أمام أعين قادة الذكاء الاصطناعي في مقر OpenAI
وقالت الشركة: "لقد كان الهجوم مدفوعا، من البداية إلى النهاية، بواسطة نظام وكيل ذكاء اصطناعي مستقل".
ولحسن الحظ، تمكنت الشركة من صد الهجوم باستخدام أدواتها الخاصة، حيث وظفت نموذجا لغويا كبيرا لتحليل طريقة حدوث الاختراق وفهم مساره.
وتقدم "هاغينغ فيس" منصات تمكن المطورين والباحثين من مشاركة نماذج الذكاء الاصطناعي والعمل عليها سويا.
ومن خلال هذه المنصات نفسها تسلل المهاجم، إذ رفع مجموعة بيانات احتوت على ثغرة أمنية سمحت له بتنفيذ أوامر برمجية على خوادم الشركة.
ونظرا لأن الهجوم كان آليا بالكامل، فقد نفذ آلاف الإجراءات في وقت قصير جدا. ورغم أن مصدر الهجوم ونوع النظام المستخدم ما يزالان مجهولين، تؤكد الشركة أنها تحقق فيما إذا كانت بيانات العملاء قد سرقت، وتعهدت بإبلاغ المتضررين بأي مستجدات، ونصحتهم بمراجعة حساباتهم تحسبا لأي نشاط مشبوه.
بسبب "حماسه المفرط"!.. تحديث لـChatGPT يحذف ملفات المستخدمين دون إذن
واكتشفت الشركة الاختراق أولا عبر أنظمتها الآلية التي تراقب السجلات الأمنية باستمرار، ثم استخدمت أنظمة ذكاء اصطناعي أخرى لفهم أبعاد الهجوم بعد وقوعه، ما مكنها من إعادة بناء الأحداث بسرعة كبيرة، وإنجاز في ساعات ما كان يحتاج إلى أيام.
لكن الشركة واجهت صعوبة في الدفاع لأنها لم تستطع استخدام أقوى النماذج المتاحة لديها، وذلك بسبب القيود الأمنية الموضوعة لمنع إساءة استخدامها. وهذا خلق تفاوتا، إذ إن المهاجم لم يكن مقيدا بأي قواعد، بينما كانت إجراءات الشركة الدفاعية مقيدة بهذه الضوابط.
المصدر: إندبندنت
إقرأ المزيد
غوغل توقف دعم "يوتيوب" على هواتف أندرويد القديمة.. هل جهازك بينها؟
أعلنت شركة غوغل أنها بدأت بوقف الدعم التقني لتطبيق "يوتيوب" على بعض نماذج الهواتف الذكية التي تعمل بأنظمة "أندرويد" القديمة، ما سيؤثر على ملايين مستخدمي التطبيق عبر تلك الأجهزة.

الذكاء الاصطناعي يخدع المستخدمين.. 42% من الروس وقعوا في فخ المحتوى المزيف
أظهر استطلاع للرأي أن نسبة لا بأس بها من المواطنين في روسيا تواجه صعوبة في التمييز بين المحتوى الحقيقي المتداول عبر الإنترنت والمحتوى الذي تم إنشاؤه باستخدام الذكاء الاصطناعي.
في خطوة غير مسبوقة.. OpenAI توقف نموذجا "متمردا" للذكاء الاصطناعي
اضطرت شركة OpenAI إلى إيقاف استخدام أحد نماذجها التجريبية داخليا، بعد أن بدأ النموذج في محاولة تجاوز القيود المفروضة عليه.

ماسك يلاحق قضائيا مستخدما طور مواد إباحية للأطفال عبر نظام الذكاء الاصطناعي "غروك"
رفعت شركة xAI المملوكة لإيلون ماسك دعوى قضائية ضد رجل استخدم نظامها الذكي "غروك" لإنشاء مواد جنسية للأطفال.

روسيا والصين تسعيان لوضع مبادئ عالمية للذكاء الاصطناعي
انضمت روسيا والصين إلى أكثر من 20 دولة للمشاركة في تأسيس منظمة دولية جديدة، تهدف إلى تنسيق جهود تطوير الذكاء الاصطناعي وتعزيز استخدامه وفق نهج يضع الإنسان في صميم عملية التطوير.

دعوى قضائية تهز "ميتا".. اتهامات باستخدام الذكاء الاصطناعي لتقييم وتسريح الموظفين
رفع عشرات الموظفين في شركة "ميتا" دعوى قضائية ضد الشركة، متهمين إياها باستخدام تقنيات الذكاء الاصطناعي لتحديد الموظفين الذين سيتم تسريحهم.


التعليقات